Domain freileitungsmonitoring.de kaufen?
Wir ziehen mit dem Projekt
freileitungsmonitoring.de um.
Sind Sie am Kauf der Domain
freileitungsmonitoring.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freileitungsmonitoring.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
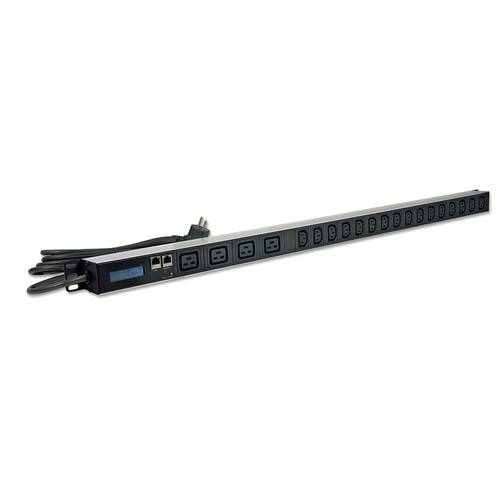
GUDE 8311-2 metered PDU, 7x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-13 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit Schutzkontakt- und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden. Das Gerät ist auch in einer Variante mit Differenzstrom-Überwachung Typ A verfügbar (Expert PDU Energy 8311-14).408,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Diagnose BrustkrebsDiagnose Brustkrebs , Diagnose Brustkrebs - alles ist plötzlich anders Brustkrebs - wenn eine Frau mit dieser Diagnose konfrontiert wird, ist das ein Schock. Und dann kommen die bangen Fragen: Wie bösartig ist der Tumor? Werde ich meine Brust verlieren? Werde ich sterben müssen? Die Diagnose Brustkrebs stürzt jedes Jahr Tausende von Frauen in tiefe Verzweiflung. Allein in Deutschland erkranken etwa 72 000 Frauen. Das sind dramatische Zahlen, die Angst machen. Doch es gibt auch große Hoffnung, denn die Heilungschancen werden dank neuer hoch wirksamer Therapien immer besser. So liegt heute schon die relative Fünf-Jahres-Überlebensrate bei über 80 Prozent. Die betroffenen Frauen können mutig ihr Schicksal in die Hand nehmen und zusammen mit einem spezialisierten Behandlungsteam den Weg durch die Krankheit gehen. Dieses Buch möchte Sie und Ihre Angehörigen auf diesem Weg begleiten, Antworten auf die zahlreichen Fragen geben und Ihnen mit vielen Informationen und Ratschlägen zur Seite stehen. Aus dem Inhalt - Alle wichtigen Informationen über die Behandlungen im Brustzentrum. - Ganzheitliche Behandlung mit ergänzenden Heilverfahren. - Seelische Begleitung und Tipps zur Selbsthilfe. - Experteninterviews und Schilderungen von Patientinnen. , Schalter & Relais > Autoelektrik , Erscheinungsjahr: 20130925, Produktform: Kartoniert, Seitenzahl/Blattzahl: 144, Abbildungen: 15 Abbildungen, Keyword: Alternativ-Medizin; Alternative Therapie; Chemotherapie; Gesundheits-Ratgeber; Patienten-Ratgeber; Rehabilitation; Selbsthilfe, Fachschema: Brust / Mammakarzinom~Brustkrebs~Krebs (Krankheit) / Brustkrebs~Krebs (Krankheit) / Mammakarzinom~Krebs (Krankheit) / Bestrahlung~Radiotherapie~Strahlentherapie~Chemotherapie~Krebs (Krankheit) / Chemotherapie~Therapie / Chemotherapie~Frau / Medizin, Biologie, Gesundheit~Medizin / Ratgeber (allgemein)~Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin, Fachkategorie: Chemotherapie~Frauengesundheit~Umgang mit Krankheit~Traditionelle Medizin und pflanzliche Heilmittel, Thema: Orientieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Strahlentherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schlütersche Verlag, Verlag: Schlütersche Verlag, Verlag: Schlütersche, Länge: 208, Breite: 154, Höhe: 15, Gewicht: 343, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 99424419,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie erfolgt die Analyse und Auswertung eines Diagramms?
Die Analyse und Auswertung eines Diagramms erfolgt in der Regel durch das Betrachten der Datenpunkte, Linien oder Balken im Diagramm. Dabei werden mögliche Trends, Muster oder Abweichungen identifiziert und interpretiert. Zusätzlich können statistische Kennzahlen oder Vergleiche mit anderen Datenquellen herangezogen werden, um eine umfassendere Analyse durchzuführen. **
-
Wie werden Geoinformatik-Technologien zur Datenerfassung und -analyse eingesetzt?
Geoinformatik-Technologien werden verwendet, um geografische Daten zu sammeln, zu speichern und zu analysieren. Dies geschieht mithilfe von GPS, Satellitenbildern und Geoinformationssystemen. Die Technologien ermöglichen es, räumliche Muster und Trends zu identifizieren und fundierte Entscheidungen in verschiedenen Bereichen wie Stadtplanung, Umweltschutz und Katastrophenmanagement zu treffen. **


Welche Rolle spielen Datenpunkte in der Analyse von Finanzdaten, der Überwachung von Umweltveränderungen und der Optimierung von Produktionsprozessen?
Datenpunkte sind in der Analyse von Finanzdaten wichtig, um Trends, Muster und Risiken zu identifizieren, die bei Investitionsentscheidungen helfen. In der Überwachung von Umweltveränderungen dienen Datenpunkte dazu, Veränderungen in Luft- und Wasserqualität, Temperatur und anderen Umweltfaktoren zu erfassen und zu analysieren. Bei der Optimierung von Produktionsprozessen ermöglichen Datenpunkte die Überwachung von Maschinenleistung, Qualitätskontrolle und Effizienzsteigerung. In allen drei Bereichen spielen Datenpunkte eine entscheidende Rolle bei der Datenerfassung, -analyse und -interpretation, um fundierte Entscheidungen zu treffen und Prozesse zu verbessern. **
Wie lautet die Auswertung des Uhrentests zur Diagnose von Demenz?
Der Uhrentest zur Diagnose von Demenz ist ein kognitiver Test, der die Fähigkeiten zur räumlichen Orientierung, Planung und Aufmerksamkeit misst. Bei der Auswertung wird die Genauigkeit und Vollständigkeit der Zeichnung des Ziffernblatts bewertet. Fehler wie das Fehlen von Zahlen oder das falsche Anordnen der Zeiger können auf kognitive Beeinträchtigungen hinweisen, die auf eine Demenz hindeuten könnten. Eine genaue Diagnose kann jedoch nur von einem medizinischen Fachpersonal gestellt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-16 metered PDU, 20x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-15 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit IEC C19 und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden.595,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-2 metered PDU, 7x, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m20-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke Der Expert PDU Energy 8311-13 ermöglicht die Stomverteilung sowie Messung von Energie, Strom und Spannung über ein TCP/IP-Netzwerk. Auf der Gerätevorderseite befinden sich 20 Lastausgänge: 4 mit Schutzkontakt- und 16 mit IEC C13-Anschluss. Dabei verfügt die Power Distribution Unit über SNMPv3, SSL und IPv6-Fähigkeit und unterstützt Telnet, Radius und Modbus TCP. Zwei Energiezähler sind in die metered PDU integriert und erlauben die Messung einer Vielzahl elektrischer Größen. Eine gut ablesbare beleuchtete LCD-Anzeige (zweizeilig) gibt Aufschluss über alle relevanten Informationen des Geräts. Dank Sensoranschluss können mit optional erhältlichen Sensoren Umgebungstemperatur, Luftfeuchtigkeit und Luftdruck überwacht werden. Das Gerät ist auch in einer Variante mit Differenzstrom-Überwachung Typ A verfügbar (Expert PDU Energy 8311-14).408,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 8311-4 metered PDU, 8xC13, Mess-/Auswertung, Differenzstrom-Überwachung Typ A, 1,5m8-fach metered PDU mit integrierten Mess-/Auswertungsmöglichkeiten für TCP/IP-Netzwerke mit Differenzstrom-Überwachung Typ A 8 Lastausgänge (C13) auf der Frontseite . Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt dauerhaft, der andere Zähler ist rücksetzbar. Differenzstrom-Überwachung Typ A. Beleuchtete zweizeilige LCD-Anzeige. Anschluss für optionale Sensoren zur Umgebungsüberwachung (Temperatur, Luftfeuchtigkeit und Luftdruck). Einfache und flexible Konfiguration über Webbrowser, Windows- oder Linux-Programm. Firmware-Update im laufenden Betrieb über Ethernet möglich. IPv6-ready. HTTP/HTTPS, E-Mail (SSL, STARTTLS), DHCP, Syslog. SNMPv1, v2c, v3 (Get/Traps). TLS 1.0, 1.1, 1.2. Radius- und Modbus TCP-Protokoll wird unterstützt. Konfiguration und Steuerung über Telnet. Geringer Eigenverbrauch. Entwickelt und produziert in Deutschland .425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Diagnose BrustkrebsDiagnose Brustkrebs , Diagnose Brustkrebs - alles ist plötzlich anders Brustkrebs - wenn eine Frau mit dieser Diagnose konfrontiert wird, ist das ein Schock. Und dann kommen die bangen Fragen: Wie bösartig ist der Tumor? Werde ich meine Brust verlieren? Werde ich sterben müssen? Die Diagnose Brustkrebs stürzt jedes Jahr Tausende von Frauen in tiefe Verzweiflung. Allein in Deutschland erkranken etwa 72 000 Frauen. Das sind dramatische Zahlen, die Angst machen. Doch es gibt auch große Hoffnung, denn die Heilungschancen werden dank neuer hoch wirksamer Therapien immer besser. So liegt heute schon die relative Fünf-Jahres-Überlebensrate bei über 80 Prozent. Die betroffenen Frauen können mutig ihr Schicksal in die Hand nehmen und zusammen mit einem spezialisierten Behandlungsteam den Weg durch die Krankheit gehen. Dieses Buch möchte Sie und Ihre Angehörigen auf diesem Weg begleiten, Antworten auf die zahlreichen Fragen geben und Ihnen mit vielen Informationen und Ratschlägen zur Seite stehen. Aus dem Inhalt - Alle wichtigen Informationen über die Behandlungen im Brustzentrum. - Ganzheitliche Behandlung mit ergänzenden Heilverfahren. - Seelische Begleitung und Tipps zur Selbsthilfe. - Experteninterviews und Schilderungen von Patientinnen. , Schalter & Relais > Autoelektrik , Erscheinungsjahr: 20130925, Produktform: Kartoniert, Seitenzahl/Blattzahl: 144, Abbildungen: 15 Abbildungen, Keyword: Alternativ-Medizin; Alternative Therapie; Chemotherapie; Gesundheits-Ratgeber; Patienten-Ratgeber; Rehabilitation; Selbsthilfe, Fachschema: Brust / Mammakarzinom~Brustkrebs~Krebs (Krankheit) / Brustkrebs~Krebs (Krankheit) / Mammakarzinom~Krebs (Krankheit) / Bestrahlung~Radiotherapie~Strahlentherapie~Chemotherapie~Krebs (Krankheit) / Chemotherapie~Therapie / Chemotherapie~Frau / Medizin, Biologie, Gesundheit~Medizin / Ratgeber (allgemein)~Heilen / Naturheilkunde~Heilmittel / Naturheilmittel~Naturheilkunde - Naturheilverfahren~Naturmedizin, Fachkategorie: Chemotherapie~Frauengesundheit~Umgang mit Krankheit~Traditionelle Medizin und pflanzliche Heilmittel, Thema: Orientieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Strahlentherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schlütersche Verlag, Verlag: Schlütersche Verlag, Verlag: Schlütersche, Länge: 208, Breite: 154, Höhe: 15, Gewicht: 343, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 99424419,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erfolgt die Analyse und Auswertung eines Diagramms?
Die Analyse und Auswertung eines Diagramms erfolgt in der Regel durch das Betrachten der Datenpunkte, Linien oder Balken im Diagramm. Dabei werden mögliche Trends, Muster oder Abweichungen identifiziert und interpretiert. Zusätzlich können statistische Kennzahlen oder Vergleiche mit anderen Datenquellen herangezogen werden, um eine umfassendere Analyse durchzuführen. **
-
Wie werden Geoinformatik-Technologien zur Datenerfassung und -analyse eingesetzt?
Geoinformatik-Technologien werden verwendet, um geografische Daten zu sammeln, zu speichern und zu analysieren. Dies geschieht mithilfe von GPS, Satellitenbildern und Geoinformationssystemen. Die Technologien ermöglichen es, räumliche Muster und Trends zu identifizieren und fundierte Entscheidungen in verschiedenen Bereichen wie Stadtplanung, Umweltschutz und Katastrophenmanagement zu treffen. **
-
Welche Rolle spielen Datenpunkte in der Analyse von Finanzdaten, der Überwachung von Umweltveränderungen und der Optimierung von Produktionsprozessen?
Datenpunkte sind in der Analyse von Finanzdaten wichtig, um Trends, Muster und Risiken zu identifizieren, die bei Investitionsentscheidungen helfen. In der Überwachung von Umweltveränderungen dienen Datenpunkte dazu, Veränderungen in Luft- und Wasserqualität, Temperatur und anderen Umweltfaktoren zu erfassen und zu analysieren. Bei der Optimierung von Produktionsprozessen ermöglichen Datenpunkte die Überwachung von Maschinenleistung, Qualitätskontrolle und Effizienzsteigerung. In allen drei Bereichen spielen Datenpunkte eine entscheidende Rolle bei der Datenerfassung, -analyse und -interpretation, um fundierte Entscheidungen zu treffen und Prozesse zu verbessern. **
-
Wie lautet die Auswertung des Uhrentests zur Diagnose von Demenz?
Der Uhrentest zur Diagnose von Demenz ist ein kognitiver Test, der die Fähigkeiten zur räumlichen Orientierung, Planung und Aufmerksamkeit misst. Bei der Auswertung wird die Genauigkeit und Vollständigkeit der Zeichnung des Ziffernblatts bewertet. Fehler wie das Fehlen von Zahlen oder das falsche Anordnen der Zeiger können auf kognitive Beeinträchtigungen hinweisen, die auf eine Demenz hindeuten könnten. Eine genaue Diagnose kann jedoch nur von einem medizinischen Fachpersonal gestellt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.